Étude de cas / 02
La collaboration quotidienne avec la sécurité à chaque frontière.
Une plateforme de tâches sécurisée avec des responsabilités claires pour administrateurs, managers et collaborateurs.
- Rôle
- Architecte et ingénieur full-stack
- Périmètre
- Parcours produit · Sécurité applicative · Accès aux fichiers · Déploiement
- Statut
- Projet livré
- Année
- 2026

01 / CONTEXT
Le problème
Soutenir une collaboration rapide tout en protégeant sessions, pièces jointes et données métier entre rôles distincts.
02 / RESPONSE
La réponse
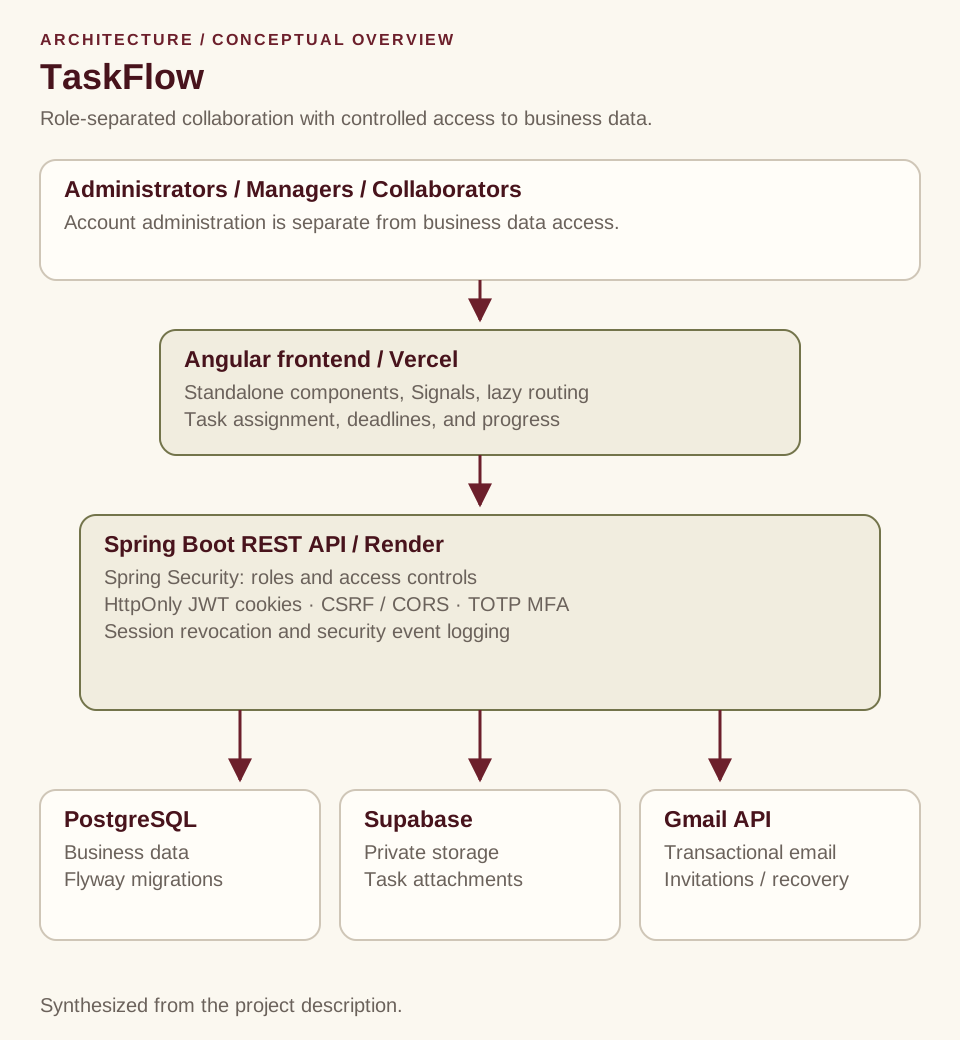
Angular communique avec une API Spring Boot sécurisée par les rôles, sessions HttpOnly, protection CSRF, MFA, révocation et stockage privé.
Ma contribution
Mon périmètre associe parcours produit full-stack, sécurité applicative, accès aux fichiers et déploiement. Angular porte l’interface de collaboration ; l’API Spring Boot contrôle l’accès aux tâches et pièces jointes. Séparer administration des comptes et accès métier est essentiel : gérer un compte ne doit pas exposer automatiquement ses tâches. Les sessions JWT HttpOnly s’accompagnent de contrôles CSRF, MFA et révocation.
Preuves et limites
TaskFlow est présenté comme un projet livré. Le portfolio montre actuellement une couverture conceptuelle et une description d’architecture ; il ne publie ni démo en ligne, ni rapport d’audit de sécurité, ni statistiques d’usage, ni résultats de tests de charge. Les contrôles décrivent l’approche d’implémentation sans revendiquer de certification de sécurité indépendante.
Étude de cas mise à jour:
03 / EXPERIENCE
Parcours produit
- 01
Inviter
Créer les comptes sans exposer les tâches.
- 02
Affecter
Les managers définissent responsables et échéances.
- 03
Collaborer
Travailler avec commentaires et fichiers sécurisés.
- 04
Suivre
Suivre progression et retards.
05 / SYSTEM
Architecture système
L’API constitue la frontière de politique entre Angular et les services de données ou fichiers.
06 / TRADE-OFFS
Décisions d’architecture
Séparation des rôles
L’administration des comptes n’accorde pas l’accès métier.
Sessions par cookie
Les JWT HttpOnly sont associés à une protection CSRF.
Pièces jointes privées
Les fichiers sont servis après autorisation applicative.
07 / QUALITY
Sécurité et fiabilité
- La MFA TOTP et la révocation protègent les comptes.
- Flyway assure l’évolution reproductible de la base.
- Les événements de sécurité sont enregistrés.
08 / EVIDENCE
Résultats et preuves
- Un espace pour l’affectation, l’exécution et le suivi.
- Des frontières explicites entre administration et travail métier.
- Un déploiement adapté aux plateformes managées.
09 / STACK